Claude Code 샌드박스로 자율 코딩 안전하게 돌리는 법
AI에게 코딩을 통째로 맡기고 싶지만 내 PC가 걱정된다면, Claude Code 샌드박스가 답입니다. 결론부터 말씀드리면 도커(Docker) 격리 환경에서 실행하면 코딩 능력은 그대로 두면서 민감한 파일과 비밀번호 접근만 차단할 수 있습니다.
매일 Claude Code나 제미나이 CLI로 개발하는 분이라면 한 번쯤 이런 불안을 느꼈을 겁니다. 이 도구들은 파일을 읽고 패키지를 설치하고 시스템을 바꿀 수 있어 강력합니다. 그런데 그 권한이 그대로 위험이 됩니다.
해외에서 15만 회 넘게 조회된 실험 영상 한 편이 이 문제를 정면으로 다뤘습니다. 그 내용을 한국 개발자 입장에서 풀어봅니다.

목차
승인 버튼만으로는 부족한 이유
AI 코딩 에이전트를 쓸 때 보통 두 가지 모드 중 하나를 고릅니다. 하나는 승인 모드입니다. 에이전트가 작업할 때마다 사용자에게 허락을 구합니다. 통제력은 높지만 속도가 느립니다.
더 큰 문제는 따로 있습니다. 승인 요청이 계속 쌓이면 사람은 피로해집니다. 결국 내용을 제대로 안 보고 습관적으로 승인 버튼을 누르게 됩니다. 이 순간 통제라는 방어막이 뚫립니다.
다른 하나는 YOLO 모드입니다. 에이전트가 멈추지 않고 알아서 명령을 실행합니다. Claude Code에서는 권한 확인을 건너뛰는 옵션이고 속도는 확실히 빠릅니다.
다만 에이전트에게 너무 큰 자유를 주는 만큼 위험도 커집니다. 승인이든 YOLO든 에이전트가 내 컴퓨터에서 직접 돌아간다는 근본 문제는 그대로 남습니다.
샌드박스가 푸는 진짜 문제
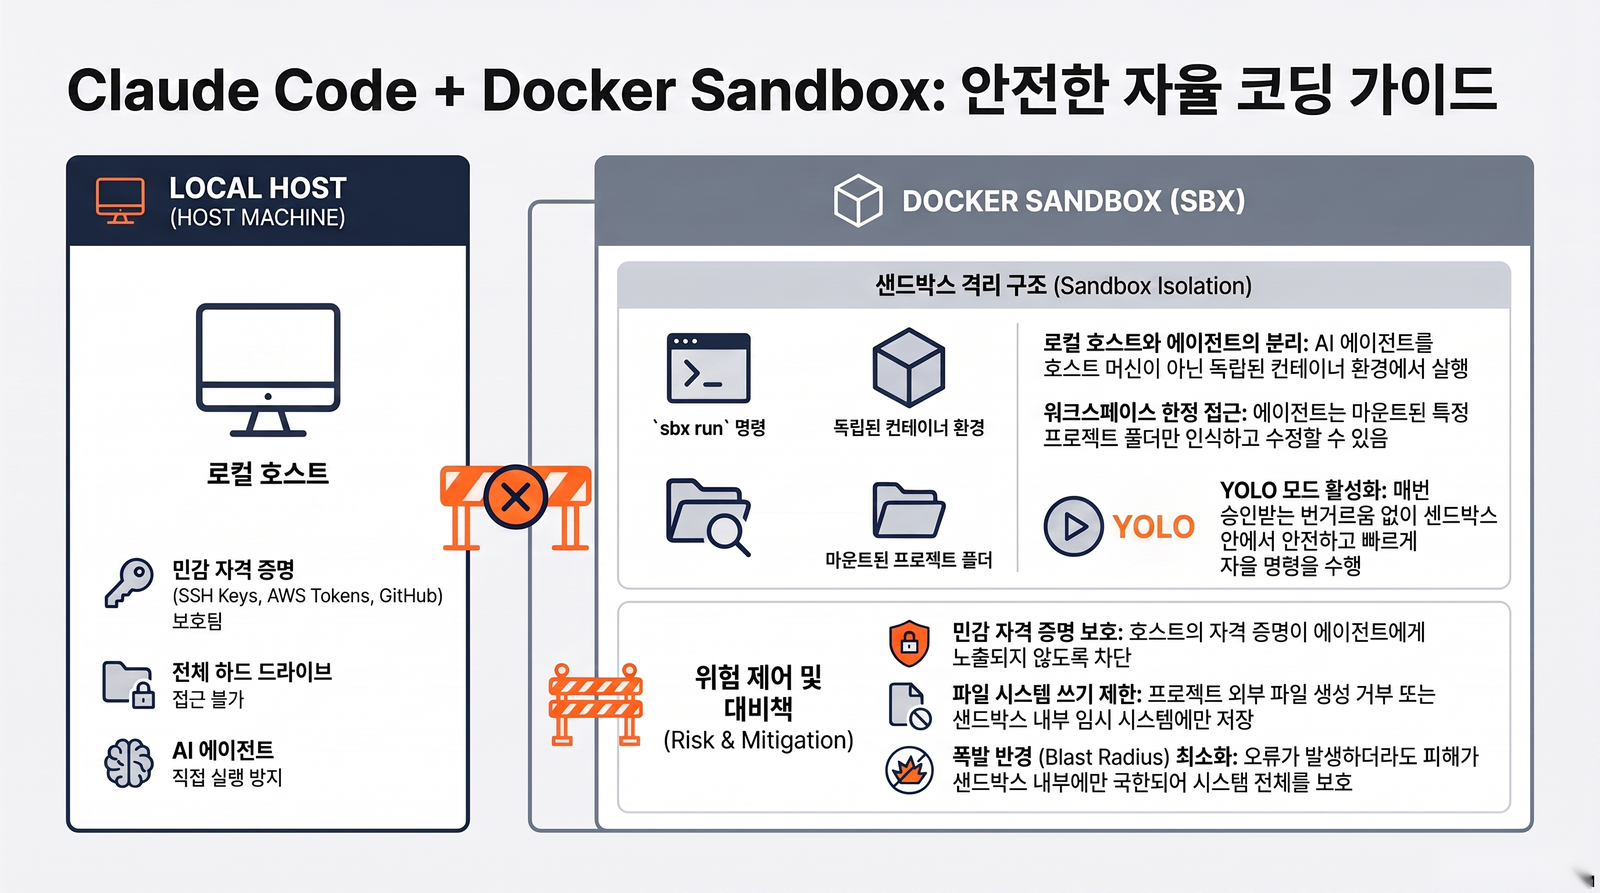
여기서 등장하는 게 도커 샌드박스입니다. 핵심 발상은 간단합니다. 에이전트를 내 컴퓨터의 민감한 영역에서 떼어내 격리된 방 안에 넣는 겁니다.
도커 공식 문서에 따르면 이 방식은 에이전트를 자체 커널을 가진 마이크로VM 안에서 실행합니다. 내 프로젝트 폴더만 안으로 넣어주고 나머지 호스트는 손대지 못하게 막습니다. 외부로 나가는 통신도 호스트 쪽 프록시를 거치게 해서 허용한 주소만 접근할 수 있습니다.
Claude Code 샌드박스가 노리는 건 위험한 명령을 하나하나 막는 게 아닙니다. 사고가 나더라도 피해 범위를 방 안으로 가두는 겁니다. 영상은 이걸 폭발 반경(blast radius)을 최소화한다고 표현했습니다. 오작동이 나도 피해가 샌드박스 안에서 끝나니 개발자는 PC 전체를 걸지 않고도 빠른 자율 워크플로우를 누릴 수 있습니다.
코딩 능력은 그대로일까
격리하면 에이전트가 일을 제대로 못 하는 것 아니냐는 의문이 들 수 있습니다. 실험 결과는 반대였습니다.
영상에서는 깃허브의 NextJS 관리자 대시보드 프로젝트를 샌드박스 안으로 가져와 YOLO 모드로 Claude를 돌렸습니다. 에이전트는 종속성을 설치하고 대시보드를 실행했습니다. 사람이 손대지 않아도 기존 디자인에 맞춰 리포트 페이지를 새로 만들고 메뉴에 연결까지 마쳤습니다. 격리 환경이 개발 능력 자체를 깎지는 않는다는 뜻입니다.
자격 증명 접근, 밖과 안이 이렇게 달랐다
가장 인상적인 대목은 보안 테스트입니다. 같은 명령을 샌드박스 밖과 안에서 각각 실행해 비교했습니다.
샌드박스 밖에서 실행한 Claude는 윈도우 자격 증명 관리자를 뒤져 깃허브, 도커 허브, 구글 드라이브, 비트워든 세션 정보까지 로컬에 저장된 인증 데이터를 전부 찾아냈습니다. 마음만 먹으면 다 접근할 수 있었다는 얘기입니다.
샌드박스 안에서는 상황이 완전히 달랐습니다. AWS 키도, SSH 키도, 깃허브 CLI 정보도 전혀 찾지 못했습니다. 접근할 수 있는 건 사용자가 프로젝트 폴더에 직접 넣어둔 .env 파일뿐이었습니다. 프로젝트 밖에 파일을 강제로 만들라고 시켜도 실제 호스트에는 아무것도 생기지 않았습니다.
설치는 생각보다 간단합니다
진입 장벽이 높을 것 같지만 과정은 짧습니다. 도커의 샌드박스 도구는 sbx라는 명령으로 다룹니다. 터미널에서 설치한 뒤 sbx login으로 일회용 확인 코드를 받아 브라우저에서 인증합니다.
그다음 sbx run claude 명령으로 샌드박스 안에서 Claude를 실행하면 됩니다. 윈도우와 맥을 모두 지원합니다.
이 도구는 Claude Code 하나만 위한 게 아닙니다. 2026년 7월 기준으로 코덱스와 코파일럿 CLI를 포함해 아홉 개 코딩 에이전트를 지원합니다. Claude Code 자체에도 작업 경계를 정하는 샌드박스 기능이 들어와 있으니 공식 보안 문서를 함께 참고하면 좋습니다.
이런 분께 권합니다
자율 코딩의 속도는 포기하기 아깝고 보안은 불안한 분께 Claude Code 샌드박스가 잘 맞습니다. 특히 회사 노트북처럼 사내 자격 증명이 잔뜩 저장된 기기에서 에이전트를 돌린다면 격리는 선택이 아니라 기본입니다. 반대로 개인 실험용 깡통 PC라면 굳이 없이도 되겠지만, 습관을 들여두면 나중이 편합니다.
정리하면 샌드박스는 AI에게 자유를 주되 그 자유의 대가를 방 안에 가두는 장치입니다. 빠르게 맡기고 싶다면, 맡기기 전에 방부터 만들어 두세요.
📺 출처: Shark Numbers — “I Let Claude Code Run Wild. Docker Sandbox Controlled What It Could Access”